

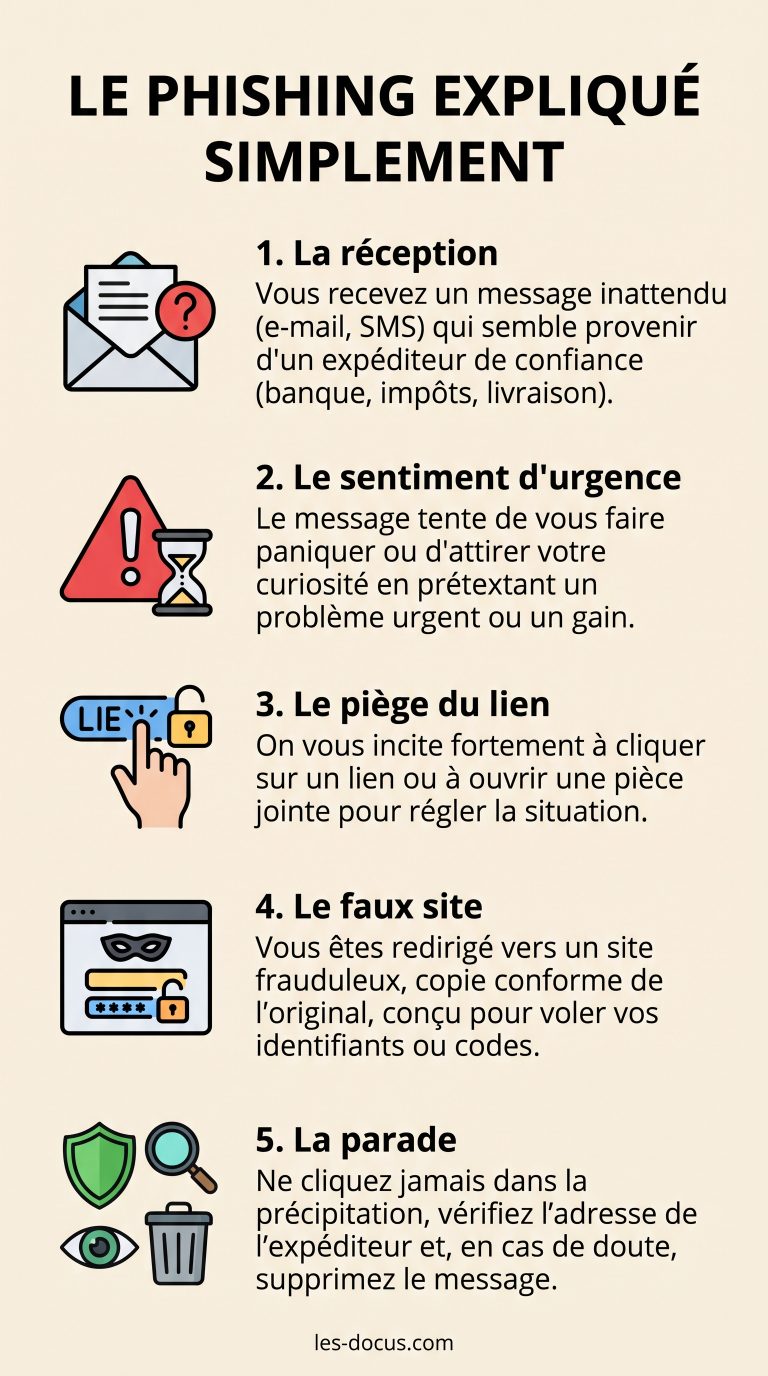
Le phishing, ou hameçonnage en français, est l’une des cyberattaques les plus répandues et les plus efficaces au monde. Chaque jour, des millions de personnes reçoivent des messages frauduleux conçus sur mesure pour tromper leur vigilance. Malgré la sophistication croissante de nos systèmes de sécurité, le facteur humain reste la principale cible des cybercriminels.
Pour se protéger efficacement, il ne suffit pas d’installer un antivirus performant sur ses appareils. La meilleure des défenses repose sur la compréhension précise du mode opératoire employé par les escrocs du Web.
1. La réception : le premier contact trompeur
Tout commence généralement par l’arrivée d’un message non sollicité dans votre boîte de réception ou sur votre téléphone portable. Il peut prendre la forme d’un e-mail d’apparence officielle, d’un SMS ou même d’un message direct sur les réseaux sociaux. L’expéditeur usurpe quasi systématiquement l’identité d’un organisme de confiance reconnu.
Parmi les identités les plus fréquemment piratées ou imitées, on retrouve les banques, l’administration fiscale, la Sécurité sociale ou les services de livraison. Les escrocs réutilisent les logos originaux, les chartes graphiques et les formules de politesse types pour rendre le message le plus crédible possible au premier coup d’œil.
Le message arrive souvent sans prévenir et semble traiter d’un sujet banal ou quotidien. À ce stade, le piège est posé, mais vous n’avez encore pris aucun risque : la simple lecture d’un e-mail n’entraîne généralement pas la contamination de votre appareil.
2. Le sentiment d’urgence : la manipulation psychologique
L’élément central d’un hameçonnage réussi repose sur ce que l’on appelle l’ingénierie sociale. Au lieu d’attaquer la sécurité technique d’un ordinateur, le pirate informatique choisit d’exploiter la psychologie et l’émotion de sa victime. Le ressort le plus utilisé demeure la création d’un sentiment d’urgence artificielle.
Le texte du message est rédigé de manière à provoquer une réaction émotionnelle immédiate chez le destinataire. Il s’agit souvent de créer un mouvement de panique en annonçant le blocage imminent d’un compte bancaire, une amende non payée ou un colis bloqué en douane. À l’inverse, le pirate peut aussi faire miroiter un gain inattendu, comme un remboursement d’impôts ou un lot gagné à un concours.
Sous le coup de l’émotion ou du stress, la prudence s’estompe rapidement au profit de la précipitation. La victime cherche à résoudre le problème ou à saisir l’opportunité le plus vite possible, ce qui l’incite à faire fi des vérifications d’usage habituelles.
3. Le piège du lien : l’appel à l’action dangereux
Une fois le destinataire sous pression psychologique, le message lui propose une solution d’apparence simple et rapide. On vous invite expressément à cliquer sur un lien hypertexte ou à télécharger une pièce jointe pour régler le problème. Ce bouton ou ce lien texte constitue le véritable cœur du piège.
Dans le cas d’une pièce jointe, l’ouverture du fichier peut exécuter un logiciel malveillant (malware) sur votre machine. Ce programme discret peut ensuite enregistrer vos frappes au clavier, dérober vos documents personnels ou bloquer votre ordinateur contre une demande de rançon.
Lorsque le message comporte un lien, celui-ci semble au premier abord pointer vers le site officiel de votre banque ou de votre administration. En réalité, une observation attentive montre que l’adresse Web sous-jacente redirige vers un serveur entièrement contrôlé par les pirates.
4. Le faux site : le vol de vos données confidentielles
En cliquant sur le lien fourni, vous êtes automatiquement réorienté vers une page web frauduleuse. Ce site clone reproduit à la perfection le design, les logos et la structure de l’interface authentique que vous avez l’habitude de fréquenter. Il est souvent difficile de le différencier du site original à l’œil nu.
L’objectif unique de ce faux site est de collecter vos informations confidentielles à votre insu. Un formulaire vous demande généralement de saisir vos identifiants de connexion, vos mots de passe, vos coordonnées bancaires ou vos numéros d’identification personnelle.
Dès que vous validez ce formulaire, les données ne sont pas transmises à votre banque, mais directement envoyées sur les serveurs des cybercriminels. Ceux-ci s’empressent alors d’accéder à vos vrais comptes pour effectuer des virements, réaliser des achats en ligne ou usurper votre identité.
5. La parade : adopter les bons réflexes au quotidien
Heureusement, déjouer une tentative de phishing reste à la portée de tous à condition d’appliquer quelques règles élémentaires de cybersécurité. La première règle absolue consiste à ne jamais agir dans la précipitation, quel que soit le degré d’urgence affiché dans le message réçu.
Prenez systématiquement l’habitude de vérifier l’adresse e-mail de l’expéditeur en détail. Même si le nom affiché semble correct, le nom de domaine situé après le symbole « @ » révèle souvent la supercherie. De la même façon, survolez les liens avec votre curseur sans cliquer pour faire apparaître l’URL réelle de destination.
En cas de doute sur un message concernant votre compte bancaire ou un colis, ne cliquez jamais sur les liens fournis. Ouvrez vous-même votre navigateur habituel, tapez l’adresse officielle de l’organisme ou passez par son application mobile dédiée pour vérifier l’information. Si le doute subsiste, supprimez simplement le message.